Сообщения

Показаны сообщения с ярлыком "Банк России"

Рекомендации Банка России по информирование клиентов кредитных организаций

Изображение
  Недавно прошло онлайн совещание кредитных организаций, АРБ с Банка России по информированию клиентов по вопросам противодействия мошенничеству.   Совещание было посвящено недавним методическим рекомендациям Банка России 3-МР по «усилению кредитными организациями информационной работы с клиентами в целях противодействия несанкционированным операциям» от 19.02.2021 Обязанность формировать для клиентов рекомендации по защите информации и доводить до клиентов информацию о возможных рисках установлена рядом документов: ·         пунктом 7 положения 683-П ·         пунктом 2 положения 684-П Задача повышения киберграмотности населения и координация деятельности в этойсфере поднадзорных организаций установлена п. 2.2.1.5 Положения о Департаменте информационной безопасности Банка России. В свое время финансовые организации задавали вопросы, о том, что включать в рекомендации, в каком формате и по каким кан...
СКЗИ в финансовых организациях

Изображение
  Хотя в общем виде использование сертифицированных СКЗИ в явном виде в высокоуровневых документах не требуется, но именно для финансовых организаций есть достаточно большое количество новых отдельных НПА, требующих применения таких СКЗИ: ·         Указание Банка России №3889-У – Про угрозы специальным ПДн ·         Указание Банка России №4859-У – Про угрозы биометрическим ПДн (ЕБС) ·         382-П ·         672-П ·         683-П ·         684-П ·         ГОСТ 57580 ·         Требования к предоставлению информации с использованием СКЗИ o    ФНС России (440-П) o    ФТС России (390-П) o    РосФинМониторинг (655-П) o    Фонд социального страховани...

ГОСТ 57580 – лучшие практики ИБ для финансовых организаций?!

Изображение
На прошлой неделе совместно с коллегами провели очередной вебинар из серии «Безопасность финансовых организаций», в этот раз с обзором ГОСТ Р 57580.1-2017. В УЦСБ много спецов которые могут рассказавать интересную и полезную информацию по разным темам ИБ. В этой серии каждому эксперту предоставлялась возможность выступить только по одной теме – соответственно мне досталась хорошая возможность рассказать и пообщаться с вами про ГОСТ 57580.     В одной изпредыдущих статей я писал о том, что важно выбрать фреймворк для информационной безопасности организации и далее использовать его в планировании, реализации остальных активностей. Для финансовых организаций РФ именно ГОСТ 57580 имеет возможность стать основой для создания эффективной системы защиты информации. Для того чтобы отнести стандарт к приоритетной из лучших практик есть следующие основания: ·         Каталог из 408 мер защиты Это в разы больше, чем количество мер в иных катало...

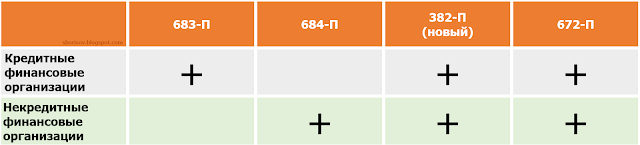
Сравнение области действия НПА для финансовых организаций

Изображение
Почти на каждом вебинаре встречаются вопросы про сферу действия 683-П, 684-П, 672-П, 382-П (старого и нового). Подготовил немного инфографики по этому поводу : Область действия Положений по типам организаций Область действия Положений по типам защищаемой информации Область действия Положений по типам объектов, для которых необходимо обеспечить уровень защиты по ГОСТ 57580.1 и проводить оценку соответствия по ГОСТ 57580.2 Область действия Положений по типам объектов, для которых необходимо проводить тестирование на проникновение Область действия Положений по типам ПО, для которых необходимо проводить сертификацию или анализ уязвимостей по ОУД 4 И добавлю подборку с примерами организаций, на которые распространяются требования Положений. Финансовые организации : Кредитные организации системно значимые КО значимые на рынке пл...

Часто задаваемые вопросы по безопасности финансовых организаций

Изображение
Совместно с компаний УЦСБ провели уже два вебинара по безопасности финансовых организаций. В рамках подготовки к вебинару собрал наиболее интересные вопросы из разъяснений и информационных сообщений Банка России по вопросам применения НПА, связанных с информационной безопасностью.   Туда же добавил интересные ответы на вопросы с вебинаров.   Получился хороший такой FAQ , примерно на 50 вопросов, с ссылкой на источники. Вынес FAQ на отдельную страничку – пользуйтесь. Также будут пополнения по мере проведения остальных вебинаров – есть смысл добавить в закладки. Планируем ещё задать ещё серию вопросов в ЦБ РФ. Коллеги, можете добавить свой вопрос в общий пакет. Кстати, следующий вебинар по теме «Анализ уязвимостей по требованиям к ОУД4» состоятся уже в среду – 29.04.2020 в 11.00. Эксклюзив. Такой анализ нужен всем, а материалов по нему фактически нет. Успевайте зарегистрироваться . PS : Ну и в целом, сделал небольшой редизайн в блоге.   Мне тако...

Новый сезон вебинаров посвященный безопасности финансовых организаций

Изображение
В текущих условиях, когда все очные мероприятия отменены, хорошей возможность поучится и обсудить насущные вопросы дают вебинары. Подавляющее большинство их сейчас посвящено удаленному доступу, а по другим темам почти ничего нет. Поэтому мы с УЦСБ решили запустить новый большой сезон экспертных вебинаров, посвященный безопасности финансовых организаций - много новых требований, мероприятий, много вопросов по их выполнению. Уже вышел первый вводный вебинар для некредитных ФО: В следующую среду, 22.04.2020 в 11.00 пройдет второй вводный вебинар, для кредитных ФО. Обсудим требования 683-П, 672-П, 382-П, системы на которые они распространяются, информационные сообщения и разъяснения ЦБ РФ и поговорим про рекомендуемую дорожную карту мероприятий, с учетом всех этих документов. Успевайте зарегистрироваться тут . Следующие вебинары серии будут посвящены: анализу уязвимостей по ОУД 4 внедрению ГОСТ 57580.1 аудиту по ГОСТ 57580.2 тестированию на проникновение в ФО криптогр...

Сложно ли Банкам соответствовать ГОСТ 57580?

Изображение
Достаточно часто слышу от коллег, такую информацию, что ГОСТ Р 57580.1-2017 по безопасности финансовых (банковских) операций сильно сложнее для выполнения, чем СТО БР ИББС-1.0-2014 и старое 382-П. Высказываются тезисы что в ГОСТ появилось большое количество новых требований, которых не было ранее - приводит к получению низких оценок. C другой стороны, при работе по ГОСТ 57580.1 у меня создалось впечатление что это более гибкий документ и имеет особенности, которые, наоборот, позволяют получить высокие оценки соответствия. На них и хотелось бы остановится в данной статье. Во-первых, у Финансовой организации имеется возможность выбора мер защиты по аналогии с защитой ПДн и КИИ – базовый состав мер, это только отправная точка, далее меры можно адаптировать/исключать с учетом модели угроз, нарушителей и структурно-функциональных характеристик объектов. Также меры защиты могут быть заменены на компенсирующие, в случае технической невозможности их реализации или экономической ц...

ИБ. Круглый стол с регуляторами на конференции Роскомнадзора по ЗПДн. UPDATE

Изображение
8 ноября 2018 года принимал участие в международной конференции Защита персональных данных, организованной при поддержке Роскомнадзора. Мой отчет про основную часть мероприятия можно будет почитать по ссылке .   Тут же хочу отдельно написать про последнюю часть - Круглый стол с регуляторами. Ниже привожу наиболее интересные ответы, которые удалось услышать на мероприятии (кроме круглого стола, было несколько интересных вопросов на секциях): ·          Вопрос к Роскомнадзору: В законодательстве РФ запрещено проверять одни и те же требования, несколькими регуляторами. Как вы выходите из этого при пересечении с ЦБ РФ или Роструда? Ответ Роскомнадзора: у нас нет никаких пересечений. В сферу Роскомнадзора входит только 14 статья ТК РФ, остальное проверяет Трудовая инспекция. Также и со специфическими законами (например, идентификация клиентов) – Роскомнадзор их не учитывает и не проверяет. ·       ...

СОИБ. Анализ. Стандарт ЦБ РФ о реагировании на инциденты ИБ при осуществлении платежей

Изображение
  Сегодня был опубликован новый стандарт Банка России СТО БР ИББС-1.3-2016 “Cбор и анализ технических данных при реагировании на инциденты информационной безопасности при осуществлении переводов денежных средств”.  Вступает в силу с 1 января 2017 г. Стандарт достаточно объемный – 49 страниц, при этом практический и полезный. Давайте посмотрим на основные моменты поподробнее. В стандарте идет речь о том, как надо правильно собирать, обрабатывать, анализировать и документировать технические данные - данные, формируемые объектами информационной инфраструктуры, в том числе техническими средствами защиты информации, используемыми организациями БС РФ и их клиентами для осуществления переводов денежных средств, связанных со свершившимися, предпринимаемыми или вероятными реализациями угроз ИБ. Рассматриваются инциденты ИБ следующих типов по источникам получения информации: ·          Информация о которых получена от клиентов...