Сообщения

КИИ. Подключение к ГосСОПКА

Изображение
В последнее время сталкиваюсь с большим количеством вопросов типа “у нас обычная организация, нет SOC -а, как нам технически подключится к ГосСОПКА?”. Так как раньше возможности такого подключения были описаны только в ДСП-шных документах, которые мог получить только лицензиат, то приходилось отправлять их либо в коммерческий центр ГосСОПКА, либо за получением лицензии. Но наконец, по материалам одной из недавних конференций информация появилась и в публичных источниках. Ей и спешу свами поделиться. Озвучено было 3 варианта подключения к технической инфратструктуре ГосСОПКА : 1.        Купить новое клиентское ПО VipNet Client КС3. Подключить его в сеть НКЦКИ. Цена вопроса – до 10 тыс. рублей 2.        Купить новый шлюз VipNet Coordinator или HW . Подключить его в сеть НКЦКИ. Цена вопроса – 60-200 тыс. рублей в зависимости от шлюза 3.        Связать уже имеющуюся у вас сеть Vi...

КИИ. Обязательные документы

Изображение
При планировании мероприятий по обеспечению безопасности значимых объектов критической информационной инфраструктуры важно понимать какие процессы обеспечения безопасности необходимо создать/изменить, а также в каких документах они должны быть определены и описаны. Я провел полный анализ действующих НПА в области КИИ на предмет требований в которых какие-либо документы упоминаются в явном виде, либо имеются требования к мерам необходимость документирования которых очевидна и неоспорима.     Для владельцев незначимых объектов КИИ получился примерно следующий перечень Для владельцев значимых объектов КИИ перечень существенно больше В хорошем качестве можно скачать PDF  Получилось 18 политик, 8 порядков, 4 приказа, 3 журнала, 2 положения. Но это как минимум. Есть ещё ряд процессов обеспечения ИБ, которые требуется выполнять, но требований по документированию которых не приводится – тут документы могут разрабатываться на усмотрение субъекта КИ...

ПДн. Обезличивать не надо защищать

Изображение
До недавнего времени, интерес к обезличиванию ПДн был не большой, как со стороны законодателей, так и со стороны операторов. НПА РФ касающиеся обезличивания ПДн: ·          Федеральный закон 152-ФЗ “О персональных данных” требования по обезличиванию в редких случаях ·          Приказ Роскомнадзора от 05.09.2013 N 996 "Об утверждении требований и методов по обезличиванию персональных данных" описаны возможные методы, но требования фактически отсутствуют ·          КОАП РФ есть штраф за нарушение требований и методов обезличивания, но мизерный и только для должностных лиц гос. органов Появилось несколько свежих отраслевых НПА, устанавливающих требования обезличивать ПДн: ·          Приказ Министерства здравоохранения РФ от 14 июня 2018 г. N 341н "Об утверждении Порядка обезличивания сведений о лицах, ...

ИБ. Новое положение ФСТЭК о системе сертификации СЗИ

Коллеги, информирую. С 1 августа 2018 года вступило в силу новое Положение о системе сертификации средств защиты информации, утвержденное  приказом ФСТЭК России N 55 от 3 апреля 2018 г.   В основном оно рассчитано на разработчиков СЗИ. Но есть некоторые новые ньюансы, интересные пользователям и лицензиатам: ·          теперь официально разрешено применять СЗИ после окончания срока действия сертификата ФСТЭК (сертификат был, но срок закончился), до того момента пока производитель оказывает техническую поддержку СЗИ или ФСТЭК явно не отзовет сертификат ·          в соответствии с этим ФСТЭК  уже убрали  на своем сайте из реестра сертификатов СЗИ -  сроки действия . Теперь важен только сам факт выдачи сертификата (наличие записи в  реестре) Но ФСТЭК поспешили. Кроме эксплуатации, нам нужно ещё покупать или планировать покупку СЗИ. А продать сертифицированное СЗ...

ИБ. Облачные хранилища файлов и документов

Изображение
Все большее количество организаций используют облачные хранилища для обмена большими документами, файлами или для совместной работы над документом.   Поднимать свой FTP сервере или медиа сервис уже не модно.   Даже в корпоративной среде часто используются google disk , yandex disk , microsoft onedrive . А в малом бизнесе и небольших государственных учреждениях эти облачные сервисы используются повсеместно. В облачных сервисах могут быть разные настройки доступности документа, которым мы хотим поделиться. Но наибольшую популярность получил так способ поделиться файлом как “доступ по ссылке”.   В таком случае, чтобы поделиться с коллегами документом, достаточно передать им уникальную ссылку на документ. При этом доступ к файлу ограничен и предоставляется только тем, у кого есть специальная ссылка. Но данный способ поделиться документом влечет за собой серьезные угрозы безопасности. После того как вы отправили ссылку на файл коллегам или партнерам, далее вы те...

КИИ. Категорирование объектов, часть 3

Изображение
Продолжаем проводить категорирование объекта КИИ на примере организации сферы здравоохранения. На предыдущем этапе мы выявили критические процессы организации. Теперь определяем объекты КИИ и отправляем их на согласование (этап простой и очевидный, но постараюсь добавить несколько полезных моментов) 3. Определение объектов КИИ Продолжаем начатое на прошлых этапах (а можно и совместить 1-3) общение с руководителями подразделений. Спрашиваем какие ИС или АСУ обрабатывают информацию, необходимую для обеспечения выявленных критических процессов, и (или) осуществляют управление, контроль или мониторинг критических процессов. Отдельно в ИТ подразделении получаем полный перечень ИС (он должен был готовится в рамках мероприятий по ПДн) и АСУ, совместно с ИТ выкидываем из перечня ИС, не связанные с критическими процессами (как правило, кадровые, бухгалтерские, отчетность, банк-клиенты). В результате, того, что данные об ИС и АСУ получены не из одного источника, гарантируется его ...

ИБ. Как не нужно моделировать угрозы ИБ

Изображение
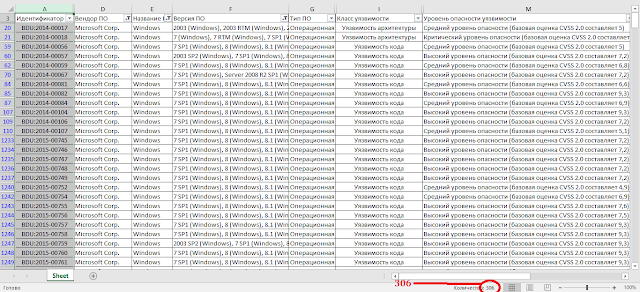
Не смотря на то что нет ни одной утвержденной ФСТЭК России методики моделирования угроз, учитывающей БДУ ФСТЭК России и не смотря на то что ФСТЭК России на семинарах говорит, что заказчики могут использовать любые подходящие им методики, по факту при согласовании МУ с регулятором (а это обязательно, например, для ГИС) или при проверках регулятора далеко не все модели угроз проходят без замечаний. Зачастую отдельные территориальные органы предъявляют специфические требования к моделям угроз.   И сегодня хотелось бы обсудить такое требование, как указание в модели угроз перечня уязвимостей из БДУ ФСТЭК России.   Но идею использовать базу уязвимостей из БДУ ФСТЭК при моделировании угроз я встречал не только у регулятора, но и у некоторых продвинутых специалистов операторов. Что в общем не удивительно – раз уж есть база, почему бы её не использовать? Предлагается использовать уязвимости из БДУ следующим образом: определять перечень используемого в ИС программного об...