Сообщения

ИБ. Перспективы банка уязвимостей ФСТЭК на PHDays

Изображение
С ФСТЭК в секции на PHDays 2019 обсуждали вопросы уязвимостей с техническим ИБ сообществом. Показали статистику за последние годы – 2х кратный рост в год.   В середине прошлого года ФСТЭК опубликовали регламент раскрытия уязвимостей . Это не обязательный документ, но в общем он показывает типовой сценарий действий участников раскрытия уязвимостей. При необходимости и обосновании сроки могут продлеваться. Более плотную работу с вендорами начали именно после принятия регламента. Сейчас есть более 60 уязвимостей «нулевого дня» по которым вендоры долго не реагируют – в ближайшее время будут публиковать без отработки вендором (в урезанном объёме). ФСТЭК жаловался, что в 2016 году разработали стандарт по безопасной разработке, а к 2019ому можно по пальцам пересчитать количество компаний, задекларировавших его применение. В рамках обсуждения от участников звучали идеи: ·        указать на сайте ФСТЭК контактов вендоров для оператив...

ИБ. Обзор защищенности российских web сайтов

Изображение
Пару недель назад обновилась до версии 1 достаточно интересная утилита wafw 00 f . Она позволяет определить каким межсетевым экраном уровня приложения ( web application firewall или WAF ) защищен web сайт. Поддерживается 112 WAF . Принцип работы достаточно простой, работает быстро: ·          Отправляем нормальный http запрос ·          Отправляем несколько заведомо подозрительных http запросов, которые WAF (если присутствует) обязан заблокировать ·          По реакции (код ошибки, заголовки, изменение версии web сервера) web сервера / WAF пытаемся определить какое средство защиты используется. Необходимость применения WAF для защиты важных web ресурсов уже давно осознаны , в БДУ ФСТЭК России есть много угроз для web , справится с которыми поможет только WAF , в системе сертификации есть отдельный класс МЭ уровня приложений и даже 3 сертифици...

КИИ. Планирующиеся штрафы за нарушение требований в области КИИ

Изображение
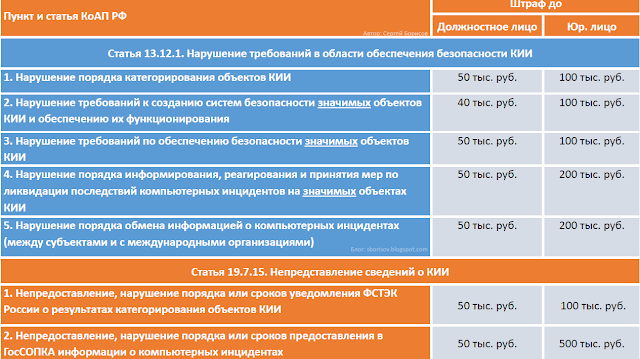
В РФ планируется установить административную ответственность за нарушение законодательства в области обеспечения безопасности критической информационной инфраструктуры. По всей видимости регуляторы уже наблюдают низкую активность субъектов КИИ по выполнению своих обязанностей либо ожидают что без этих штрафов, стимулов выполнять законодательство в области безопасности КИИ будет недостаточно. Поэтому был подготовлен и выложен на публичное обсуждение законопроект, вносящий 2 новые статьи в КОАП РФ . В пояснительной записке указывается что авторы считают, что имеющаяся статья 274.1 УК РФ слишком суровая для обычного нарушения требований, поэтому предлагают дифференцированный подход: часть новых пунктов распространяется на всех субъектов КИИ, а другая – только на владельцев значимых объектов КИИ. Ниже все штрафы на одной картинке Крайний срок вынесения постановлении о нарушении планируют установить не позднее 1 года со дня совершения правонарушения (по сравнению с ПДн – ...

ИБ. Лучшие практики CIS. 20 ключевых мер защиты

Изображение
Недавно международное ИТ сообщество CIS (Center for Internet Security) обновили свой документ с лучшими практиками (20 CIS Controls ) мер защиты от актуальных угроз ИБ.   В обновлении немного поменялись формулировки мер защиты, угроз которым они противостоят, а также добавлен новый подход к приоритизации мер, под названием – группы реализации Implementation Group , о которых надо рассказать подробнее: Изначально TOP 20 CIS Critical control – это был набор групп мер приоритезированных по критичности и рекомендованному порядку их применения. Причем первые B asic меры считались основами кибер гигиены, которые должны внедрить все компании ( подробнее в моих предыдущих заметках ) Но оказалось, что для некоторых малых и ограниченных в ресурсах компаний не по силам даже B asic группы меры. К тому же раньше не учитывалась разная степень риска в разных организациях.   Поэтому решено было разделить меры на группы реализации IG1, IG2, IG3 :  •  ...

Юмор. Единое встроенное СЗИ

Изображение
Сегодня Ассоциация российских разработчиков единого встроенного СЗИ, включающая Россети, Газпром, Лукойл, Сбербанк, опубликовала пресс релиз о выпуске Единого встроенного средства защиты информации (далее - ЕВС), разработанного при участи ФСБ России, ФСТЭК России и Минкомсвязи. Архитектура решения представлена ниже Основные компоненты решения: ·          Единое встроенное СЗИ нижнего уровня – встраивается в исполнительные устройства, банкоматы, датчики, счетчики, иные аппаратные и технологические устройства ·          Единое встроенное СЗИ среднего уровня – встраивается в телекоммуникационное оборудование, программируемые логические контроллеры, оборудование промышленных сетей передачи данных ·          Единое встроенное СЗИ верхнего уровня – встраивается в АРМ пользователей и операторов, серверы, промышленные серверы ·     ...

КИИ. ОКВЭД vs 187-ФЗ

Все ещё одним из наиболее часто задаваемых вопросов про КИИ является: попадаем ли мы в сферы 187-ФЗ?   Например, если мы школа или учреждение соц. защиты. Чтобы ответить на этот вопрос в первую очередь рекомендуется посмотреть на коды ОКВЭД вашей организации и сравнить с кодами ОКВЭД в которые попадают сферы и отрасли из 187-ФЗ. Если по каким -то причинам вам это было сложно сделать, то специально в честь наступающего праздника я сделал это за Вас. Пользуйтесь :     Также табличка может быть полезна регуляторам чтобы оценить объем организаций подпадающих под законодательство 187-ФЗ.

ИБ. Памятка для пользователей систем банк-клиент и ДБО

Изображение
В конце прошлого года и начале этого усилились атаки на пользователей организации, занимающихся переводами денежных средств с использованием систем банк-клиент, ДБО и других платежных систем. Это хороший повод для принятия дополнительных мер защит и для повышения осведомленности пользователей бухгалтерии и казначейства – инструктажей. Но после инструктажа нужно оставить памятку, во-первых, чтобы осведомленность не сильно снижалась со временем, а во-вторых, чтобы в случае инцидента, когда счет идет на минуты, меры начинали приниматься незамедлительно.       Из того что удалось найти в интернете – общие рекомендации Банка своим клиентам (в основном рассчитанные на администраторов). Либо общие советы пользователям по безопасной работе. Отдельных памяток для пользователей систем банк-клиент не нашел. Также нигде не нашел советов для пользователя, как определить, что инцидент возможно происходит или уже произошел. Возможно, кому-то будет полезным такой мой вари...